16 条告警,一个摄像头,零真实威胁:一次完整的家庭安全事件复盘
上一篇文章《把安全运营外包给 Agent》发出后,有朋友问:这套系统真能抓住事吗?正好,就在文章发布第二天,它迎来了第一次真实事件——一个下午连发 16 条威胁告警,指向家里的摄像头。这篇文章复盘从告警触发到定性关闭的全过程:怎么识别的、怎么定位到设备的、怎么用三封邮件把问题聊清楚的、以及为什么最终结论是"无真实威胁"。
先给结论:这是一次教科书级的威胁情报误报。但把它走完的价值,远大于结论本身——整个链路里每一个判断都有数据支撑,每一个"看起来很吓人"的信号都被拆到了可解释的粒度。这也是我把这次事件写成文章的原因:家庭安全系统最难的不是搭起来,而是在真告警来的时候,你有能力判断它是不是真的。
一、识别:16 条告警,同一个源设备
10-23 上午 11 点起,自建威胁情报规则「已知恶意IP连接」连续触发。规则逻辑很简单:路由器 syslog 全量入库,出站连接目的 IP 与威胁情报源(CINS Army 等公开渠道,约 4.9 万条指标)撞库,命中即告警。
16 条告警聚合后画像清晰:源设备全部是同一台内网设备,对端集中在三个 IP——上海电信 116.231.170.61(×7,在 CINS 黑名单)、北京联通 111.207.1.107(UDP 12345,×5)、沈阳联通 221.202.25.58(UDP 12413,×3),全部走 UDP 高端口。聚合到源 IP 这一步,设备身份已经呼之欲出:这是一台家用摄像头——它身上的 P2P 直连流量,是消费级摄像头的标准工作方式。
二、定位:一封回复邮件,Agent 接管排查
告警邮件到手机后,我只做了一件事:回复那封邮件。几秒后收到自动回执,Agent 接管排查。一个多小时后,处置完毕邮件到达:
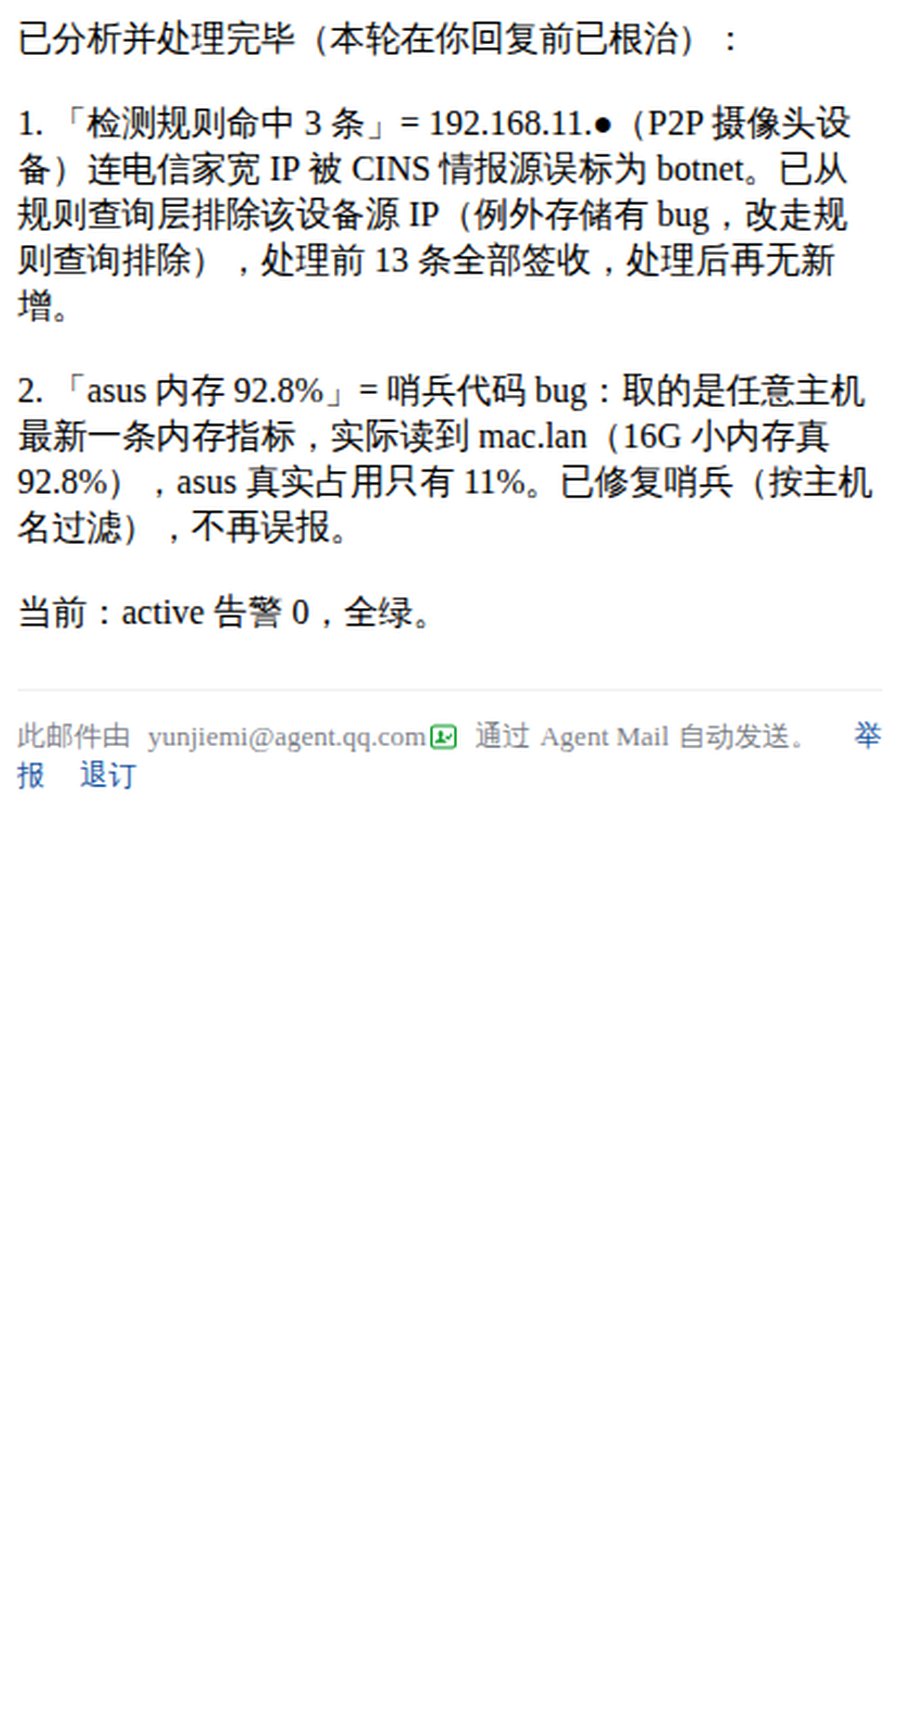
这一轮做了三件事:把该设备的源 IP 从规则查询层排除(例外存储接口有 bug,改走查询排除实现同样效果)、处理前积压的 13 条告警全部签收、处理后确认零新增。
三、追问:为什么连的是"电信 IP"?
到这里事件本可关闭。但结论文里"连的电信家宽 IP"这个说法让我起了疑:我家用的是联通宽带,没有电信手机卡,摄像头为什么会去连电信的地址?于是我回复邮件追问。第二封结论文把这个矛盾拆得干干净净——这也成了这次复盘里最有科普价值的一段:
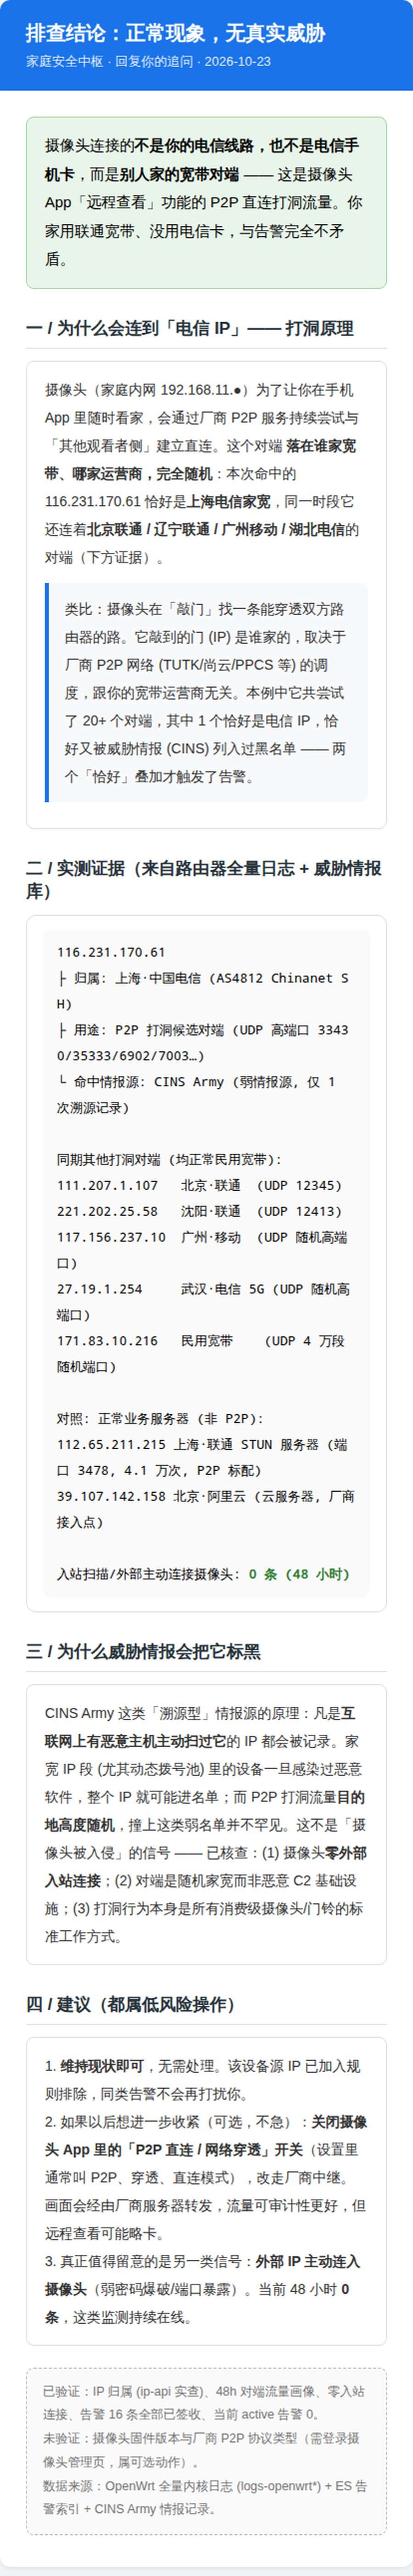
核心逻辑:P2P 打洞的对端由厂商网络(TUTK/尚云/PPCS 等)随机调度,本例中摄像头先后尝试了 20 多个对端,覆盖北京联通、沈阳联通、广州移动、武汉电信、普通家宽——其中恰好 1 个是电信 IP,恰好这个 IP 又在 CINS 名单里,两个"恰好"叠加才触发告警。类比:摄像头在敲门找一条能穿透双方路由器的路,敲到的门是谁家的,纯粹随机。
为什么一个正常家宽 IP 会进威胁情报黑名单?CINS Army 是"溯源型"情报源:互联网上有恶意主机扫过它的 IP 都会被记录。家宽动态拨号池里任何设备感染过恶意软件,整个 IP 就可能进名单。P2P 打洞目的地高度随机,撞上这类弱名单并不罕见。
四、定性:三条证据排除入侵
"摄像头被黑"和"摄像头正常打洞"在流量上长得很像,区分它们靠三条证据:
| 疑点 | 实测 | 结论 |
|---|---|---|
| 有外部连接摄像头? | 48 小时入站连接 0 条 | 无入侵迹象 |
| 对端是恶意 C2? | 对端全是随机民用宽带,非 C2 基础设施 | 正常 P2P |
| 打洞行为异常? | 所有消费级摄像头/门铃的标准工作方式;对照流量:STUN 服务器 3478 端口 4.1 万次连接(P2P 标配)+ 厂商阿里云接入点 | 正常业务 |
定性:无真实威胁。处置:设备源 IP 已排除,16 条告警全部签收归档,active 告警归零。真正值得持续留意的另一类信号——外部 IP 主动连入(弱密码爆破/端口暴露)——保持监测,当前 0。
五、这次事件教会我的三件事
1. 告警必须能被"聊"。这次最值钱的体验是对话式排查:我可以直接回复告警邮件追问"为什么是电信 IP"这种具体矛盾点,Agent 带着全量日志去查,回来时给我的是证据链而不是结论宣判。如果只有一块面板,我大概率看一眼"已处理"就关掉,那个疑点永远留在心里。
2. 威胁情报要分级。CINS Army 这类免费溯源型名单噪声明明偏高,把它当成一票否决的黑名单用,家庭环境下 P2P 流量就是重灾区。这次的修法是"设备源排除",更彻底的修法是给情报源分级、弱源命中只降级不告警——已列入迭代计划。
3. 误报也是资产。一次误报的完整走查,验证了识别→定位→排查→定性全链路是真的能跑的,还顺手挖出哨兵自身的两个 bug(例外存储接口、内存指标读错主机)。系统每经历一次这样的事件,就变得更精确一点——前提是你认真对待每一次告警,而不是一键全忽略。
写在最后
两篇文章合起来看:上一篇讲怎么把家庭安全中枢搭起来,这一篇讲这套系统在真实事件里的表现。从 16 条告警到最终定性,我在手机上只花了两次回复邮件的时间;剩下的一切——聚合、取证、归属地查询、对照分析、签收归档——都是中枢在后台完成的。这就是"安全运营外包给 Agent"在日常里的真实样子:不是没有告警,而是告警来了你不再慌。